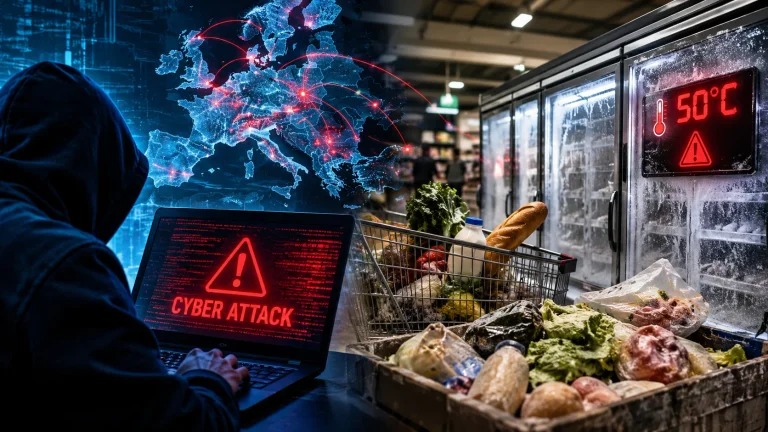
Frigoriferët dhe ngrirësit e supermarketeve në të gjithë Evropën janë vënë në shënjestër të një sulmi kibernetik, i cili ka rritur temperaturën e pajisjeve të lidhura me internetin, duke shkatërruar dhe dëmtuar sasi të mëdha ushqimesh.
Të hënën, frigoriferët dhe ngrirësit në më shumë se 100 dyqane në disa vende evropiane filluan të ngrohen. Sulmet kibernetike ndaj supermarketeve nisën muajin e kaluar, kur qindra supermarkete franceze mbetën me ushqime të prishura dhe pajisje të dëmtuara, pasi sistemet e ftohjes u mbinxehën. Dëmet kapën vlerën e miliona eurove.
Deri më tani, mbetet e paqartë se përse hakerët i vunë në shënjestër supermarketet, por sulmet janë përhapur në të gjithë kontinentin, madje edhe në Shtetet e Bashkuara.
Cilat vende evropiane janë vënë në shënjestër?
Të hënën, disa supermarkete në Evropë u prekën nga sulmet, përfshirë:
Operatori holandez i supermarketeve, Delhaize, njoftoi se dhjetëra dyqane të tij në Belgjikë dhe Luksemburg u goditën nga një “incident i teknologjisë së informacionit”.
Rrjeti francez i shitjes me pakicë, Carrefour, tha se rreth 15 nga 700 lokacionet e tij në Belgjikë u përballën me probleme në sistemet e ftohjes.
Grupi Colruyt, i cili menaxhon dyqanet Spar në Belgjikë përmes sistemit të franshizës, njoftoi se u prekën pesë dyqane të tij.
Rrjeti suedez Coop tha se sistemet e ftohjes në shtatë nga 800 dyqanet e tij u prekën, me ndërprerje që varionin nga ndalja e plotë deri te funksionimi i pjesshëm.
Gjiganti suedez i mobilieve IKEA, i cili në dyqanet e tij operon edhe restorante, tha se një nga lokacionet e tij në Mons të Belgjikës ishte prekur nga një sulm kibernetik.
De Laet & Van Haver, zinxhiri belg i mishit, njoftoi se temperatura në frigoriferët e dyqanit të tij në Hove, në jug të Antwerpit, ishte rritur deri në 18 gradë Celsius, duke bërë të papërdorshëm mishin me vlerë rreth 15 mijë euro (16.764 dollarë).
Kompania e shitjes me shumicë të ushqimeve, Musgrave, tha se një incident kibernetik kishte prekur sistemet e ftohjes në 13 nga dyqanet e saj SuperValu në Irlandë.
Në tetor, qindra supermarkete franceze u goditën nga sulme kibernetike, të cilat shkaktuan prishjen e tonelatave të ushqimeve, zjarre dhe shkrirjen e pjesëve të pajisjeve të ftohjes.
Çfarë ka ndodhur në SHBA?
Në gusht, ngrirësit në një market në Fort Huachuca, një bazë ushtarake amerikane në Arizona, kaluan në mënyrën e shkrirjes së akullit, duke bërë që të gjitha ushqimet e ngrira brenda tyre të prisheshin, sipas një njoftimi të publikuar nga baza në Facebook.
Po atë muaj, stacioni detar në Newport të Rhode Islandit njoftoi në Facebook se sistemi i tij i ftohjes ishte prekur, duke bërë që për shitje të mbeteshin vetëm produktet që nuk kërkonin ruajtje në frigorifer.
Agjencia e lajmeve Reuters raportoi në fund të muajit të kaluar, duke cituar katër zyrtarë të afërt me çështjen, se Pentagoni i konsideronte keqfunksionimet e ngrirësve në bazat ushtarake si një sulm të dyshuar kibernetik.
Një zyrtar tha se hetuesit e Pentagonit po komunikonin me autoritetet franceze lidhur me këtë çështje.
Si po i sulmojnë hakerët frigoriferët dhe ngrirësit?
Hakerët mund të depërtojnë në sistemet e kontrollit të frigoriferëve dhe ngrirësve që përdorin programe të lidhura me internetin dhe të rrisin temperaturën e tyre, duke bërë që ushqimet e ngrira të prishen.
Në disa raste, hakerët kanë arritur ta rrisin temperaturën e pajisjeve deri në 50 gradë Celsius (122 gradë Fahrenheit) në supermarketet evropiane, duke shkaktuar shkrirjen e tyre, madje edhe shpërthimin e zjarreve.
Awais Rashid, profesor i sigurisë kibernetike në Universitetin e Bristolit në Mbretërinë e Bashkuar, shpjegoi se shumë sisteme frigoriferike të supermarketeve, të cilat menaxhohen nga distanca dhe shpesh nga kompani të treta, nuk janë pajisur me përditësimet e nevojshme të programeve kompjuterike për t’u mbrojtur nga hakerët.
“Në përputhje me praktikat e njohura të sigurisë kibernetike, këto sisteme duhet të menaxhohen përmes rrjeteve të sigurta. Megjithatë, kjo nuk ndodh në këto raste dhe ato janë të qasshme përmes internetit”, tha Rashid për Al Jazeera.
“Një palë që kryen menaxhimin nga distanca mund të hyjë në një server në internet, i cili ndodhet në njësinë kontrolluese, për të konfiguruar sistemin, përfshirë ndryshimin e temperaturës dhe mirëmbajtjen. Ka dobësi të njohura në disa njësi kontrolluese, shumë prej të cilave kanë kaluar tashmë afatin e përdorimit”, tha ai.
Rashid shtoi se dobësitë përfshijnë edhe fjalëkalime që mund të hamendësohen lehtësisht, çka nënkupton se çdokush mund të fitojë qasje në këto sisteme.
Pse po e bëjnë këtë hakerët?
Motivi që qëndron pas sulmeve mbetet i paqartë, por autoritetet besojnë se mund të bëhet fjalë për një përpjekje të qëllimshme për të ndërprerë furnizimin me ushqime.
Të hënën, Komisioneri Evropian për Bujqësi dhe Ushqim, Christophe Hansen, tha se sulmet ndaj frigoriferëve përbëjnë një “përpjekje të qëllimshme për të ndërprerë” furnizimin me ushqime në Bashkimin Evropian dhe për të cenuar besimin e konsumatorëve.
Ai shtoi se, ndonëse “siguria ushqimore aktualisht nuk është në rrezik, shpërdorimi i ushqimeve dhe ndikimi te bizneset janë realë”.
Rashid tha se, megjithëse ka pak informacione për personat që mund të qëndrojnë pas sulmeve apo për motivet e tyre, ka shumë gjasa që qëllimi kryesor të jetë shkaktimi i ndërprerjeve.
“Kjo ka pasoja financiare për supermarketet, por edhe pasoja shoqërore në aspektin e sigurisë së zinxhirit të furnizimit me ushqime. Mbi të gjitha, kjo rrezikon të minojë besimin në infrastrukturat nga të cilat njerëzit varen çdo ditë”, tha ai.
Kush qëndron pas sulmeve?
Të hënën, Zyra e Prokurorit të Belgjikës njoftoi se kishte nisur një hetim penal lidhur me sulmet e fundit kibernetike ndaj frigoriferëve.
Megjithatë, deri më tani, askush nuk ka marrë përgjegjësinë për to.
Janë shfaqur teori që i lidhin aktorët shtetërorë me sulmet kibernetike në përgjithësi.
Së fundmi, Koreja e Veriut është akuzuar se qëndron pas vjedhjes së kriptomonedhave me vlerë 6.3 miliardë dollarë nga platforma Binance, javën e kaluar.
Sulmi detyroi kompaninë e kriptomonedhave të ngrinte llogaritë.
Zyrtarët evropianë të inteligjencës kanë paralajmëruar gjithashtu se Rusia po e përshkallëzon luftën e saj hibride në kontinent, në mes të konfliktit të vazhdueshëm me Ukrainën. Sulmet kibernetike janë ndër metodat që Moska përdor në këtë fushatë.
Të martën, Qendra Kombëtare e Sigurisë Kibernetike e Mbretërisë së Bashkuar paralajmëroi se Britania duhet të përgatitet për një sulm kibernetik të fuqizuar nga inteligjenca artificiale (IA), që mund të godasë infrastrukturën e saj kritike kombëtare brenda dy viteve të ardhshme.
“Deri në vitin 2028, ka shumë gjasa që Rusia, Kina dhe shtete të tjera të përdorin rregullisht sulme kibernetike të fuqizuara nga inteligjenca artificiale për të realizuar synimet e tyre gjeopolitike. Mbretëria e Bashkuar do të përballet me një rritje të përmasave dhe shpejtësisë së sulmeve të sofistikuara kibernetike”, thuhet në raportin e Qendrës Kombëtare të Sigurisë Kibernetike.
Raporti publikohet pak kohë pasi Mbretëria e Bashkuar nisi fushatën “Be Ready” (Jini të përgatitur), përmes së cilës u bën thirrje qytetarëve të krijojnë rezerva me ushqime të konservuara, ujë në shishe dhe para të gatshme, të mjaftueshme për tri ditë, në rast të një sulmi kibernetik ose emergjence kombëtare.
Rashid tha se, me rritjen e digjitalizimit të infrastrukturës sonë, është shtuar edhe rreziku i ndërprerjeve të shkaktuara nga sulmet kibernetike, veçanërisht ndaj “infrastrukturave kibernetike-fizike, siç janë sistemet e ftohjes”.
“Megjithatë, duhet të theksojmë se një pjesë e madhe e infrastrukturës sonë digjitale funksionon në mënyrë të sigurt çdo ditë, pikërisht sepse praktikat e mira të sigurisë e mundësojnë këtë. Bota funksionon sepse siguria kibernetike funksionon në mënyrë efektive. Prandaj, është e rëndësishme që të gjitha bizneset të zbatojnë praktika të mira të sigurisë kibernetike”, tha ai.