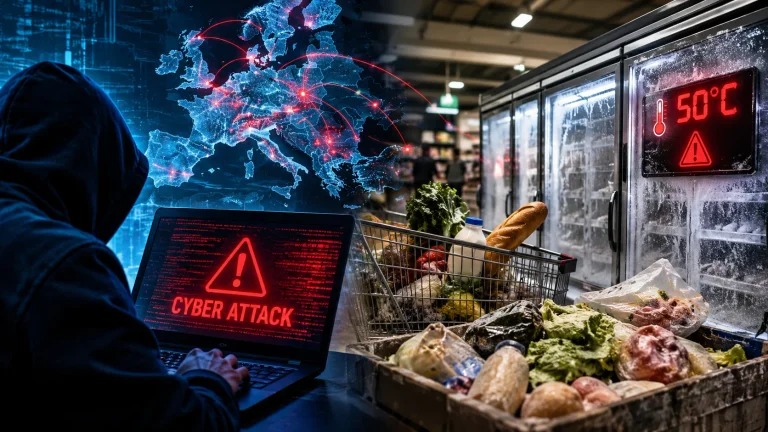
Les réfrigérateurs et congélateurs des supermarchés de toute l’Europe ont été la cible d’une cyberattaque qui a fait monter la température des appareils connectés à Internet, détruisant et endommageant de grandes quantités de nourriture.
Lundi, les réfrigérateurs et congélateurs de plus de 100 magasins dans plusieurs pays européens ont commencé à se réchauffer. Les cyberattaques contre les supermarchés ont débuté le mois dernier, lorsque des centaines de supermarchés français se sont retrouvés avec des aliments avariés et des équipements endommagés, après la surchauffe des systèmes de réfrigération. Les dommages se sont chiffrés à plusieurs millions d’euros.
Pour l’instant, on ne sait toujours pas pourquoi les pirates ont ciblé les supermarchés, mais les attaques se sont propagées sur tout le continent, et même aux États-Unis.
Quels pays européens ont été ciblés ?
Lundi, plusieurs supermarchés en Europe ont été touchés par les attaques, notamment :
L’opérateur néerlandais de supermarchés Delhaize a annoncé que des dizaines de ses magasins en Belgique et au Luxembourg avaient été frappés par un « incident informatique ».
Le distributeur français Carrefour a déclaré qu’environ 15 de ses 700 sites en Belgique avaient rencontré des problèmes avec leurs systèmes de réfrigération.
Le groupe Colruyt, qui gère les magasins Spar en Belgique par le biais d’un système de franchise, a annoncé que cinq de ses magasins avaient été touchés.
L’enseigne suédoise Coop a déclaré que les systèmes de réfrigération de sept de ses 800 magasins avaient été touchés, avec des interruptions allant de l’arrêt complet au fonctionnement partiel.
Le géant suédois de l’ameublement IKEA, qui exploite également des restaurants dans ses magasins, a déclaré que l’un de ses sites à Mons, en Belgique, avait été touché par une cyberattaque.
De Laet & Van Haver, la chaîne belge de boucherie, a annoncé que la température des réfrigérateurs de son magasin à Hove, au sud d’Anvers, était montée jusqu’à 18 degrés Celsius, rendant inutilisable de la viande d’une valeur d’environ 15 000 euros (16 764 dollars).
Le grossiste alimentaire Musgrave a déclaré qu’un incident cybernétique avait touché les systèmes de réfrigération de 13 de ses magasins SuperValu en Irlande.
En octobre, des centaines de supermarchés français ont été frappés par des cyberattaques qui ont entraîné la détérioration de tonnes de nourriture, des incendies et la fonte de pièces d’équipements de réfrigération.
Que s’est-il passé aux États-Unis ?
En août, les congélateurs d’un magasin de Fort Huachuca, une base militaire américaine en Arizona, sont passés en mode dégivrage, entraînant la détérioration de tous les aliments surgelés qu’ils contenaient, selon un avis publié par la base sur Facebook.
Le même mois, la base navale de Newport, dans le Rhode Island, a annoncé sur Facebook que son système de réfrigération avait été touché, ne laissant à la vente que les produits ne nécessitant pas de réfrigération.
L’agence de presse Reuters a rapporté à la fin du mois dernier, en citant quatre responsables proches du dossier, que le Pentagone considérait les dysfonctionnements des congélateurs dans les bases militaires comme une cyberattaque présumée.
Un responsable a déclaré que les enquêteurs du Pentagone échangeaient avec les autorités françaises au sujet de cette affaire.
Comment les pirates s’en prennent-ils aux réfrigérateurs et aux congélateurs ?
Les pirates peuvent pénétrer dans les systèmes de commande des réfrigérateurs et congélateurs qui utilisent des logiciels connectés à Internet et en augmenter la température, entraînant la détérioration des aliments surgelés.
Dans certains cas, les pirates ont réussi à faire monter la température des appareils jusqu’à 50 degrés Celsius (122 degrés Fahrenheit) dans des supermarchés européens, provoquant leur fonte et même des incendies.
Awais Rashid, professeur de cybersécurité à l’Université de Bristol, au Royaume-Uni, a expliqué que de nombreux systèmes de réfrigération des supermarchés, gérés à distance et souvent par des entreprises tierces, n’avaient pas reçu les mises à jour logicielles nécessaires pour se protéger des pirates.
« Conformément aux bonnes pratiques reconnues en matière de cybersécurité, ces systèmes devraient être gérés par l’intermédiaire de réseaux sécurisés. Pourtant, ce n’est pas le cas ici et ils sont accessibles par Internet », a déclaré Rashid à Al Jazeera.
« Une partie chargée de la gestion à distance peut accéder à un serveur Web situé dans l’unité de commande pour configurer le système, notamment modifier la température et effectuer la maintenance. Certaines unités de commande présentent des vulnérabilités connues, et beaucoup ont déjà dépassé leur durée de vie prévue », a-t-il déclaré.
Rashid a ajouté que les vulnérabilités comprenaient également des mots de passe faciles à deviner, ce qui signifie que n’importe qui peut accéder à ces systèmes.
Pourquoi les pirates font-ils cela ?
Le motif des attaques reste flou, mais les autorités estiment qu’il pourrait s’agir d’une tentative délibérée de perturber l’approvisionnement alimentaire.
Lundi, le commissaire européen à l’Agriculture et à l’Alimentation, Christophe Hansen, a déclaré que les attaques contre les réfrigérateurs constituaient une « tentative délibérée de perturber » l’approvisionnement alimentaire dans l’Union européenne et de saper la confiance des consommateurs.
Il a ajouté que, même si « la sécurité alimentaire n’est actuellement pas menacée, le gaspillage alimentaire et les répercussions pour les entreprises sont bien réels ».
Rashid a déclaré que, bien que l’on dispose de peu d’informations sur les personnes susceptibles d’être à l’origine des attaques ou sur leurs motivations, il est fort probable que leur objectif principal soit de provoquer des perturbations.
« Cela a des conséquences financières pour les supermarchés, mais aussi des conséquences sociales en matière de sécurité de la chaîne d’approvisionnement alimentaire. Par-dessus tout, cela risque de saper la confiance dans les infrastructures dont les gens dépendent au quotidien », a-t-il déclaré.
Qui est à l’origine des attaques ?
Lundi, le parquet fédéral belge a annoncé avoir ouvert une enquête pénale sur les récentes cyberattaques contre des réfrigérateurs.
Pour l’instant, toutefois, personne n’en a revendiqué la responsabilité.
Des théories établissant un lien entre des acteurs étatiques et les cyberattaques en général ont émergé.
Récemment, la Corée du Nord a été accusée d’être à l’origine du vol de cryptomonnaies d’une valeur de 6,3 milliards de dollars sur la plateforme Binance, la semaine dernière.
L’attaque a contraint la société de cryptomonnaies à geler les comptes.
Des responsables européens du renseignement ont également averti que la Russie intensifiait sa guerre hybride sur le continent, alors que le conflit avec l’Ukraine se poursuit. Les cyberattaques figurent parmi les méthodes employées par Moscou dans cette campagne.
Mardi, le Centre national de cybersécurité du Royaume-Uni a averti que le pays devait se préparer à une cyberattaque alimentée par l’intelligence artificielle (IA), susceptible de frapper ses infrastructures nationales critiques au cours des deux prochaines années.
« D’ici 2028, il est fort probable que la Russie, la Chine et d’autres États recourent régulièrement à des cyberattaques alimentées par l’intelligence artificielle pour atteindre leurs objectifs géopolitiques. Le Royaume-Uni sera confronté à une augmentation de l’ampleur et de la vitesse des cyberattaques sophistiquées », indique le rapport du Centre national de cybersécurité.
Le rapport est publié peu après le lancement par le Royaume-Uni de la campagne « Be Ready » (« Soyez prêts »), qui appelle les citoyens à constituer des réserves de conserves, d’eau en bouteille et d’argent liquide suffisantes pour trois jours en cas de cyberattaque ou d’urgence nationale.
Rashid a déclaré qu’à mesure que nos infrastructures se numérisent davantage, le risque de perturbations provoquées par des cyberattaques s’est également accru, en particulier contre les « infrastructures cyberphysiques, comme les systèmes de réfrigération ».
« Nous devons toutefois souligner qu’une grande partie de nos infrastructures numériques fonctionne de manière sûre au quotidien, précisément parce que les bonnes pratiques de sécurité le permettent. Le monde fonctionne parce que la cybersécurité est efficace. Il est donc important que toutes les entreprises adoptent de bonnes pratiques en matière de cybersécurité », a-t-il déclaré.