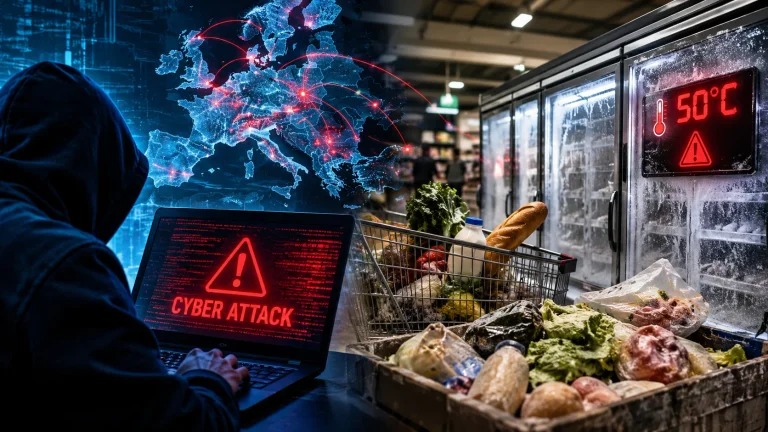
Los frigoríficos y congeladores de supermercados de toda Europa han sido blanco de un ciberataque que ha elevado la temperatura de los equipos conectados a Internet, destruyendo y dañando grandes cantidades de alimentos.
El lunes, los frigoríficos y congeladores de más de 100 tiendas de varios países europeos empezaron a calentarse. Los ciberataques contra supermercados comenzaron el mes pasado, cuando cientos de supermercados franceses se quedaron con alimentos en mal estado y equipos dañados después de que los sistemas de refrigeración se sobrecalentaran. Los daños ascendieron a millones de euros.
Hasta ahora, no está claro por qué los piratas informáticos atacaron los supermercados, pero los ataques se han extendido por todo el continente e incluso a Estados Unidos.
¿Qué países europeos han sido blanco de los ataques?
El lunes, varios supermercados de Europa se vieron afectados por los ataques, entre ellos:
El operador neerlandés de supermercados Delhaize informó de que decenas de sus tiendas en Bélgica y Luxemburgo fueron afectadas por un «incidente de tecnología de la información».
La cadena francesa de distribución Carrefour dijo que alrededor de 15 de sus 700 establecimientos en Bélgica tuvieron problemas con los sistemas de refrigeración.
El grupo Colruyt, que gestiona las tiendas Spar en Bélgica mediante un sistema de franquicias, informó de que cinco de sus tiendas se vieron afectadas.
La cadena sueca Coop dijo que los sistemas de refrigeración de siete de sus 800 tiendas se vieron afectados, con interrupciones que variaron desde la parada completa hasta el funcionamiento parcial.
El gigante sueco del mobiliario IKEA, que también tiene restaurantes en sus tiendas, dijo que uno de sus establecimientos en Mons, Bélgica, se había visto afectado por un ciberataque.
De Laet & Van Haver, la cadena belga de carnicerías, informó de que la temperatura de los frigoríficos de su tienda de Hove, al sur de Amberes, había subido hasta los 18 grados Celsius, lo que dejó inutilizable carne valorada en unos 15.000 euros (16.764 dólares).
La empresa mayorista de alimentos Musgrave dijo que un incidente cibernético había afectado los sistemas de refrigeración de 13 de sus tiendas SuperValu en Irlanda.
En octubre, cientos de supermercados franceses fueron blanco de ciberataques que provocaron que toneladas de alimentos se estropearan, incendios y el derretimiento de partes de los equipos de refrigeración.
¿Qué ha ocurrido en EE. UU.?
En agosto, los congeladores de un mercado de Fort Huachuca, una base militar estadounidense en Arizona, pasaron al modo de descongelación, lo que hizo que se estropearan todos los alimentos congelados que contenían, según un aviso publicado por la base en Facebook.
Ese mismo mes, la estación naval de Newport, en Rhode Island, informó en Facebook de que su sistema de refrigeración se había visto afectado, por lo que solo quedaron a la venta productos que no requerían refrigeración.
La agencia de noticias Reuters informó a finales del mes pasado, citando a cuatro funcionarios familiarizados con el asunto, que el Pentágono consideraba que los fallos de los congeladores en bases militares eran un presunto ciberataque.
Un funcionario dijo que los investigadores del Pentágono estaban comunicándose con las autoridades francesas sobre el asunto.
¿Cómo están atacando los piratas informáticos los frigoríficos y congeladores?
Los piratas informáticos pueden infiltrarse en los sistemas de control de los frigoríficos y congeladores que utilizan programas conectados a Internet y elevar su temperatura, haciendo que los alimentos congelados se estropeen.
En algunos casos, los piratas informáticos han conseguido elevar la temperatura de los equipos hasta los 50 grados Celsius (122 grados Fahrenheit) en supermercados europeos, provocando que se derritieran e incluso que se declararan incendios.
Awais Rashid, profesor de ciberseguridad en la Universidad de Bristol, en el Reino Unido, explicó que muchos sistemas de refrigeración de supermercados, que se gestionan a distancia y a menudo por empresas externas, no cuentan con las actualizaciones de software necesarias para protegerse de los piratas informáticos.
«De acuerdo con las prácticas reconocidas de ciberseguridad, estos sistemas deberían gestionarse mediante redes seguras. Sin embargo, eso no ocurre en estos casos y se puede acceder a ellos a través de Internet», dijo Rashid a Al Jazeera.
«Una parte que se encarga de la gestión remota puede acceder a un servidor web ubicado en la unidad de control para configurar el sistema, lo que incluye cambiar la temperatura y realizar tareas de mantenimiento. Hay vulnerabilidades conocidas en algunas unidades de control, muchas de las cuales ya han superado su vida útil», dijo.
Rashid añadió que las vulnerabilidades también incluyen contraseñas que se pueden adivinar fácilmente, lo que significa que cualquiera puede acceder a estos sistemas.
¿Por qué lo hacen los piratas informáticos?
El motivo de los ataques sigue sin estar claro, pero las autoridades creen que podría tratarse de un intento deliberado de interrumpir el suministro de alimentos.
El lunes, el comisario europeo de Agricultura y Alimentación, Christophe Hansen, dijo que los ataques contra los frigoríficos constituían un «intento deliberado de interrumpir» el suministro de alimentos en la Unión Europea y socavar la confianza de los consumidores.
Añadió que, aunque «la seguridad alimentaria no está actualmente en riesgo, el desperdicio de alimentos y el impacto en las empresas son reales».
Rashid dijo que, aunque hay poca información sobre quiénes podrían estar detrás de los ataques o cuáles son sus motivos, es muy probable que el objetivo principal sea causar interrupciones.
«Esto tiene consecuencias económicas para los supermercados, pero también consecuencias sociales en términos de seguridad de la cadena de suministro alimentario. Sobre todo, amenaza con socavar la confianza en las infraestructuras de las que depende la gente a diario», dijo.
¿Quién está detrás de los ataques?
El lunes, la Fiscalía de Bélgica informó de que había iniciado una investigación penal sobre los recientes ciberataques contra los frigoríficos.
Sin embargo, hasta ahora nadie se ha atribuido la responsabilidad.
Han surgido teorías que relacionan a actores estatales con los ciberataques en general.
Recientemente, se ha acusado a Corea del Norte de estar detrás del robo de criptomonedas por valor de 6.300 millones de dólares de la plataforma Binance, la semana pasada.
El ataque obligó a la empresa de criptomonedas a congelar las cuentas.
Los funcionarios europeos de inteligencia también han advertido de que Rusia está intensificando su guerra híbrida en el continente, en medio del conflicto en curso con Ucrania. Los ciberataques son uno de los métodos que Moscú utiliza en esta campaña.
El martes, el Centro Nacional de Ciberseguridad del Reino Unido advirtió de que Gran Bretaña debe prepararse para un ciberataque potenciado por inteligencia artificial (IA), que podría golpear sus infraestructuras nacionales críticas en los próximos dos años.
«Para 2028, es muy probable que Rusia, China y otros Estados utilicen habitualmente ciberataques potenciados por inteligencia artificial para alcanzar sus objetivos geopolíticos. El Reino Unido se enfrentará a un aumento de la escala y la velocidad de los ciberataques sofisticados», señala el informe del Centro Nacional de Ciberseguridad.
El informe se publica poco después de que el Reino Unido lanzara la campaña «Be Ready» (Esté preparado), con la que insta a los ciudadanos a reunir reservas de alimentos en conserva, agua embotellada y dinero en efectivo suficientes para tres días, en caso de un ciberataque o una emergencia nacional.
Rashid dijo que, a medida que aumenta la digitalización de nuestras infraestructuras, también ha aumentado el riesgo de interrupciones causadas por ciberataques, especialmente contra «infraestructuras ciberfísicas, como los sistemas de refrigeración».
«Sin embargo, debemos destacar que gran parte de nuestra infraestructura digital funciona de forma segura todos los días precisamente porque las buenas prácticas de seguridad lo hacen posible. El mundo funciona porque la ciberseguridad funciona eficazmente. Por eso es importante que todas las empresas apliquen buenas prácticas de ciberseguridad», dijo.